Projet de DNA : plusieurs appels européens à la liberté de choix de la « box » Internet

Alors que le projet de règlement sur les réseaux numériques (DNA) est examiné au Parlement européen, des voix s’élèvent pour introduire la liberté de pouvoir choisir sa « box » (boîtier ou routeur Internet). Ce que ne permet toujours pas la France, contrairement à d’autres pays européens.
La Free Software Foundation Europe (FSFE), organisation européenne pour le logiciel libre, et la Verbund der Telekommunikations-Endgerätehersteller (VTKE), alliance des fabricants d’équipements terminaux de télécommunications, sont parmi les principales voix qui s’élèvent pour exiger que le futur Digital Networks Act (DNA) intègre la liberté de choisir sa « box » Internet. D’autres associations militant pour les droits numériques des consommateurs (Beuc, EDRi, FFDN, …) en font également la demande, à savoir : la « liberté du routeur » au niveau de ce que l’on appelle le point de terminaison du réseau (NTP (1)).

Libéralisation des « box » en Europe ?
Si des pays européens comme l’Allemagne, l’Italie, les Pays-Bas ou encore la Belgique (mais aussi la Finlande et la Grèce) ont déjà tranché en faveur de la libéralisation du point de terminaison du réseau, permettant ainsi aux abonnés le choix de leur « box » (boîtier ou routeur Internet) indépendamment de leur fournisseur d’accès à Internet (FAI), d’autres Etats membres comme la France n’ont toujours pas déverrouillé leur marché des « box ».
Cela fait dix ans que l’Allemagne a adopté la liberté de choix du routeur (« routerfreiheit »), suivie par l’Italie en 2018, les Pays-Bas en 2023, puis la Belgique en 2023. Le projet européen de règlement des réseaux numériques relance le débat, existant depuis plus de dix ans, autour de cette question du « Router Freedom », d’autant que cela pourrait être l’occasion pour le Parlement européen d’aller dans le sens d’une harmonisation du marché unique numérique. Et comme le DNA vise notamment à réviser le code européen des communications électroniques, cette harmonisation pourrait aller jusqu’au NTP. Or la Commission européenne n’a rien prévu dans ce sens dans sa proposition du 21 janvier 2026 (2), laissant une forme de flou sur (suite)
La Commission européenne appelée à être plus sévère sur l’application du Digital Markets Act

Les eurodéputés ont appelé, le 30 avril 2026, la Commission européenne à renforcer l’application du règlement sur les marchés numériques sans céder aux « pressions politiques exercées par des pays tiers ». Alors que la première review de ce DMA n’aboutit à aucune révision législative.

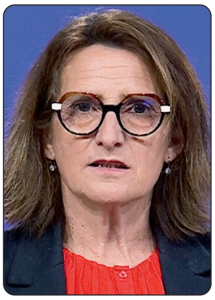
« Notre examen a montré que, dès ses deux premières années d’application, le DMA a commencé à fournir des résultats tangibles et positifs, rendant les marchés numériques plus équitables et plus contestables, au bénéfice des entreprises et des consommateurs européens. Le paysage numérique évolue constamment. L’examen d’aujourd’hui [rapport publié le 28 avril 2026, ndlr] souligne que le DMA a été conçu pour être à l’épreuve du futur et s’adapter aux défis émergents, par exemple dans l’IA et le cloud », s’est félicitée Teresa Ribera (photo), vice-présidente exécutive de la Commission européenne, en charge de la transition propre, juste et compétitive.
« Pas nécessaire de modifier le DMA »
Le rapport de l’exécutif européen sur l’examen du règlement sur les marchés numériques, qui fait à peine une quinzaine de pages (1), conclut que « la Commission [européenne] ne voit donc actuellement pas la nécessité de modifier le DMA ». Il n’y a donc pas lieu de modifier les règles du jeu et obligations qui s’appliquent depuis le 2 mai 2023 aux gatekeepers (« contrôleurs d’accès ») désignés par Bruxelles : Alphabet (Google et YouTube) Amazon, Apple (App Store, Safari, iOS), Booking, ByteDance (TikTok), Meta Platforms (Facebook, Instagram, WhatsApp, Messenger), Microsoft (Windows, LinkedIn), …
Conformément au DMA, ce rapport de review devait être fait « au plus tard le 3 mai 2026 » pour être remis au Parlement européen, au Conseil de l’UE et au Comité économique et social. Pour les futurs rapports de révision du DMA, ils n’interviendront que « tous les trois ans par la suite » (2). Le prochain n’interviendra donc pas avant (suite)

Les signaleurs de confiance veulent des moyens financiers pour agir contre les contenus illicites

Ils sont déjà huit à être agréés par l’Arcom, dans le cadre du règlement européen sur les services numériques (DSA). Ce sont les « signaleurs de confiance ». Sur les suggestions du régulateur, le gouvernement veut les aider financièrement pour mieux lutter contre les « contenus illégaux ».

En un an, depuis la première désignation d’un signaleur de confiance le 6 novembre 2024 (1), l’Arcom en a désignés huit. Ces « signaleurs de confiance » – ou Trusted Flaggers, selon la terminologie anglaise du DSA (Digital Services Act) – sont, selon l’Arcom (2), « des organisations reconnues pour leur expertise dans la détection, l’identification et la notification de contenus illicites », que la plateforme en ligne a l’obligation – « si elle partage l’analyse du signaleur de confiance » – de retirer ou d’en bloquer l’accès, dès lors que ces contenus illégaux lui ont été signalés.

Ligue des droits de l’homme, signaleuse de fait
« Dans l’architecture du règlement européen sur les services numériques, il y a les régulateurs coordinateurs que nous sommes [l’Arcom en France, ndlr (3)]. Mais pour que leur action auprès des plateformes numériques puisse prendre toute leur ampleur, il faut qu’il y ait des acteurs administratifs mais aussi beaucoup de la société civile – associatifs ou chercheurs (4) – qui soient agréés, labellisés. Parmi eux, les “signaleurs de confiance” signalent aux plateformes les contenus qui posent problème », a expliqué le président de l’Autorité de régulation de la communication audiovisuelle et numérique (Arcom), Martin Ajdari (photo), devant l’Association des journalistes médias (AJM), le 16 octobre 2025.
Ces huit signaleurs de confiance agréés en France sont : (suite)

Cloud & AI Development Act : le futur règlement de la Commission européenne veut changer la donne

Pour que l’Union européenne devienne un « continent de l’IA », dans le cadre des objectifs de son Digital Decade à l’horizon 2030, le futur règlement sur « le développement de l’informatique en nuage et de l’IA » devra éviter de renforcer la position dominante du triumvirat Amazon-Microsoft-Google.

Alors qu’un triumvirat de l’informatique en nuage est en train de se renforcer dans l’Union européenne, constitué par les trois Big Tech américaines Amazon avec Amazon Web Services (AWS), Microsoft avec Microsoft Azur et Google avec Google Cloud, la Commission européenne s’apprête à proposer d’ici la fin de l’année 2025 un projet de règlement sur « le développement de l’informatique en nuage et de l’IA ». Ce Cloud & AI Development Act sera ensuite débattu au Parlement européen début 2026. Pour une entrée en application en 2027 ?
Triopole américain renforcé dans l’UE
Le temps long réglementaire est loin d’être celui du temps ultra-rapide des technologies. Lorsque le Cloud & AI Development Act (« CAIDA ») entrera en vigueur, d’ici deux ans, la position dominante des trois Big Tech américaines Amazon, Microsoft et Google dans le cloud aura sans aucun doute encore augmentée pour atteindre une part de marché – dans les infrastructures de cloud en Europe – plus importante qu’elle ne l’est déjà actuellement. Le triumvirat tend à devenir un triopole, qui échappe à toute régulation susceptible de favoriser la concurrence dans les Vingt-sept.
Pour l’heure, Amazon, Microsoft et Google viennent d’atteindre les 70 % de parts de marché dans les infrastructures de cloud dans l’Union européenne (UE). Tandis que la part de marché de leurs concurrents d’origine européenne – SAP, Deutsche Telekom, OVHcloud, Telecom Italia, ou encore Orange – se réduit à peau de chagrin, à savoir 15 % environ de part de marché en Europe, contre près de 30 % en 2017, d’après Synergy Research Group (voir graphique ci-dessous). « Pendant que les fournisseurs de cloud américains continuent d’investir des dizaines de milliards d’euros chaque trimestre dans des programmes d’investissement européens, cela représente une pente impossible à gravir pour toutes les entreprises qui souhaitent sérieusement contester leur leadership sur le marché », estime John Dinsdale (photo), analyste en chef de ce cabinet d’étude américain basé à Reno, dans le Nevada, aux Etats-Unis. Et cet ancien analyste en chef de chez Gartner d’ajouter : (suite)

Mort en direct d’un streamer vidéo en France : l’affaire « Pormanove » devient l’affaire « Kick »

Dans la torpeur de l’été, durant la nuit du 17 au 18 août, un homme est mort au bout 298 heures de direct sur Internet – après avoir subi coups et insultes. Sa chaîne « Jeanpormanove », monétisée, était la plus vue sur Kick. Cette plateforme australienne doit maintenant répondre devant la justice.

L’affaire « Pormanove », du nom du streamer vidéaste français Jean Pormanove mort en direct sur sa chaîne vidéo diffusée sur la plateforme Kick, n’a pas pu vous échapper. Elle défraie la chronique depuis cette nuit du 17 au 18 août, durant laquelle Raphaël Graven (son vrai nom) a perdu la vie, à 46 ans, après 298 heures de diffusion non-stop et après avoir subi – de façon soi-disant consentie – des humiliations, des violences, des insultes et des sévices en tout genre. Sa chaîne « Jeanpormanove » sur Kick était suivie par près de 200.000 abonnés, dont certains payants ou donateurs.

Deux parquets français poursuivent Kick
Depuis ce drame humain, la plateforme australienne Kick est, en France, dans le collimateur du gouvernement, du régulateur Arcom et de la justice. Deux parquets ont ouvert leur enquête : le parquet de Nice dès le 19 août pour « recherche des causes de la mort » et le parquet de Paris le 25 août pour « fourniture en bande organisée de plateforme en ligne illicite ». La procureure de la République Laure Beccuau (photo de gauche) a précisé que « les deux parquets sont en lien étroit afin de se communiquer réciproquement les éléments susceptibles d’éclairer l’une et l’autre procédure ».
L’entreprise Kick risque gros si elle est reconnue coupable d’avoir diffusé des contenus illicites. En cas d’infraction, le code pénal français – modifié par la loi du 13 juin 2025, réprimant pénalement la violation d’obligations issues du règlement européen DSA (Digital Services Act) – prévoit dix ans d’emprisonnement et 500.000 euros d’amende « lorsqu’elles sont commises en bande organisée » (1). L’office anticybercriminalité (Ofac) de la direction nationale de la police judiciaire (DNPJ) est saisi des investigations. Cette nouvelle enquête du parquet de Paris (2) cherchera (suite)