Le patron d’Instagram, Adam Mosseri, vante les mérites des algorithmes qu’il doit rendre optionnels

Instagram est accusé d’imposer à ses 2 milliards d’utilisateurs des algorithmes pour les rendre addicts à son réseau social. Mais la filiale de Meta fait des efforts comme avec « Your Algorithm » aux Etats-Unis et maintenant en Australie. Dans l’Union européenne, les Pays-Bas l’ont fait plier ainsi que Facebook.
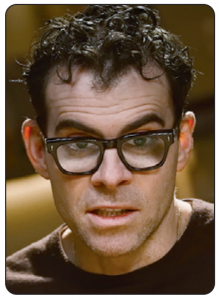
« Je ne pense pas qu’Instagram soit addictif – je sais que c’est controversé de dire cela. En tout cas en anglais, je trouve qu’on confond souvent l’usage familier du mot “accro” [addicted]… comme quand on dit “Je suis accro à cette série et je la regarde en rafale, ce qui n’est pas bon pour moi” », a déclaré d’Australie le 10 septembre 2026 le directeur général d’Instagram, Adam Mosseri (photo), à l’occasion du lancement dans ce pays d’Océanie de sa série éditoriale « Algo Confessions ». La filiale de Meta – par la voix d’influenceurs et souvent de son dirigeant – s’y confie, justifie ou dévoile le fonctionnement de ses algorithmes qui sont par ailleurs très décriés et taxés de « boîte noire ». Et ce, au moment où justement le Premier ministre australien Anthony Albanese a annoncé le 8 septembre – dans une déclaration intitulée « My Feed, My Way » (1) – son intention d’exiger que les plateformes de réseaux sociaux incitent les utilisateurs à choisir entre un flux de contenus recommandés par l’algorithme ou un flux chronologique inversé des pages suivies par les utilisateurs. Mais Adam Mosseri s’est bien gardé de commenter cette proposition gouvernementale, se contentant d’indiquer qu’Instagram a une gamme d’algorithmes : ceux qui classent des stories d’amis que chaque utilisateur voit le plus souvent, ceux qui mettent dans les suggestions les personnes qui apparaissent en premier en fonction des interactions, ou encore ceux qui déterminent le contenu que les gens voient dans leur fil d’actualité.

« Your Algorithm », fonction pas encore mondiale
« Algo Confessions », notamment avec sa rubrique « Ask Me Anything », a été lancé progressivement à partir de janvier 2026 pour tenter de désamorcer les critiques, affirmer qu’Instagram joue la transparence, expliquer les choix de design, et bien sûr justifier le rôle central des algorithmes. C’est une réponse directe aux critiques sur l’addiction, la santé mentale et la transparence de ses systèmes de recommandation. Cette série de « confessions » est apparue après le lancement par Instagram de « Your Algorithm » aux Etats-Unis en décembre 2025, une fonctionnalité permettant aux utilisateurs de voir – d’abord sur leur flux Reels – les centres d’intérêt que l’algorithme leur associe et de les modifier. Au printemps dernier, « Your Algorithm » a été étendu à l’onglet Explorer, puis juste avant l’été au fil principal Feed. Mais cette fonctionnalité est pour l’instant (suite)
L’Omnibus numérique controversé de la Commission européenne bute sur les données personnelles

Le Digital Omnibus veut « réviser » des textes européens, dont le RGPD et l’EUDPR, afin de les rendre plus innovation-compatibles. Mais la remise en question de la notion de données à caractère personnel provoque une levée de boucliers des « Cnil » européennes et des défenseurs de la vie privée.

L’avis conjoint du Comité européen de la protection des données (CEPD/EDPB), qui regroupe les « Cnil » européennes, et de son Contrôleur européen de la protection des données (CEPD/EDPS) était très attendu sur la proposition d’Omnibus numérique que la Commission européenne a présentée le 19 novembre 2025. Celle-ci vise à simplifier le cadre réglementaire numérique des Vingt-sept, à réduire la charge administrative et à renforcer la compétitivité des entreprises européennes. L’avis conjoint, lui, a été publié le 11 février 2026 et il n’est pas tendre avec certaines modifications proposées car elles « suscitent d’importantes préoccupations ».
Notion de données personnelles menacée
Le comité EDPB et le contrôleur EDPS « invitent instamment les colégislateurs » (le Parlement européen et le Conseil de l’Union européenne) à ne pas adopter les modifications proposées – par la Commission européenne – à la définition des données à caractère personnel, « étant donné qu’elles vont bien au-delà d’une modification ciblée ou technique du RGPD », le règlement général sur la protection des données. L’EDPB et l’EDPS estiment en outre que ces modifications concernant la définition des données à caractère personnel « ne reflètent pas exactement et vont clairement au-delà de la jurisprudence » de la Cour de justice de l’Union européenne (CJUE), et elles « aboutiraient à une réduction significative de la notion de données à caractère personnel ».
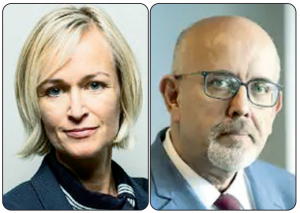
Les « Cnil » européennes et l’autorité de supervision distincte considèrent ensemble que « la Commission européenne ne devrait pas être chargée de décider, par un acte d’exécution, ce qui n’est plus des données à caractère personnel après la pseudonymisation, étant donné qu’elle a une incidence directe sur le champ d’application du droit de l’Union en matière de protection des données ». Et la présidente du comité EDPB, Anu Talus (photo de gauche), d’insister (suite)

« Pay or Consent » : le chantage publicitaire se le dispute à la marchandisation de la vie privée

Alors que le Conseil européen de la protection des données (CEPD) publiera en 2026 ses lignes directrices sur le modèle du « Pay or Consent » (ou « Pay or Okay »), auxquelles Meta a dit vouloir se conformer, Edition Multimédi@ fait le point sur ce qui pourrait être assimilé à du chantage publicitaire.

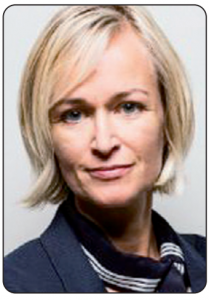
Le Conseil européen de la protection des données (CEPD) a finalisé l’analyse de sa consultation publique menée il y a un an (en novembre 2024), à la suite de son avis rendu (en avril 2024) sur le modèle de « Pay or Consent ». Basé à Bruxelles et présidé par Anu Talus (photo), le CEPD s’apprête à publier ses lignes directrices pour contrecarrer cette méthode controversée. Ce « contrôleur » européen des données, créé par le règlement général sur la protection des données (RGPD), va aussi tenir compte des résultats d’une autre consultation publique, terminée celle-là le 4 décembre 2025, sur « les lignes directrices conjointes concernant l’interaction entre la Digital Markets Act (DMA) et le RGPD » (1). Ces lignes directrices seront publiées en 2026.

Payer, consentir ou publicité sans suivi
Ce n’est pas deux options (payer ou consentir) qui doivent être proposées aux utilisateurs par les plateformes numériques, mais trois options (payer, consentir, ou publicité mais sans suivi). Dans son avis du 17 avril 2024, le CEPD – EDPB en anglais (2) – avait estimé que les responsables du traitement ne doivent pas proposer uniquement une option alternative payante au service qui inclut le traitement à des fins de publicité comportementale : « Si les responsables du traitement choisissent de demander une rémunération pour l’accès à l’”option équivalente”, ils devraient également envisager de proposer une troisième option, gratuite et sans publicité comportementale, qui contienne par exemple une forme de publicité impliquant le traitement d’un nombre réduit (ou nul) de données à caractère personnel ».
Autrement dit, cette troisième option ne devrait donc pas comprendre de traitement à des fins de publicité comportementale et peut, par exemple, être une version du service assortie d’une autre forme de publicité impliquant le traitement d’un nombre réduit – voire « nul » – de données à caractère personnel, à savoir (suite)

Pourquoi Google renonce à la fin des cookies tiers

En fait. Le 22 avril, Google a confirmé le maintien des cookies tiers dans son navigateur Chrome, abandonnant ainsi son projet « Privacy Sandbox » annoncé en 2019. La filiale d’Alphabet avait reporté à plusieurs reprises la fin de ces « mouchards » publicitaires, qui sont pourtant intrusifs dans la vie privée.

En clair. Après l’avoir annoncé en juillet 2024, voici que Google passe de la parole aux actes en confirmant en avril 2025 le maintien des cookies tiers qui devaient disparaître cette année après de multiples reports. « Au lieu de déprécier les cookies tiers, nous introduirons une nouvelle expérience dans Chrome qui permet aux utilisateurs de faire un choix éclairé s’appliquant à l’ensemble de leur navigation web, et ils seraient en mesure d’ajuster ce choix à tout moment », avait expliqué l’été dernier la filiale d’Alphabet (1).
Ces cookies dits tiers sont ces traceurs numériques qui sont déposés dans le terminal de l’utilisateur pour suivre les sites web qu’il visite et connaître ses « comportements » (navigation, clics sur les publicités, achats en ligne, géolocalisation, temps passé, etc.). Vice-président chez Google en charge de « Privacy Sandbox », programme alternatif qui devait remplacer les cookies tiers jugés intrusifs (2), Anthony Chavez a (suite)

Transfert des données de l’UE vers les US : illégal ?

En fait. Le 18 mars était le dernier jour pour deux démocrates américains, Rebecca Kelly Slaughter et Alvaro Bedoya, jusqu’alors commissaires au sein de la Federal Trade Commisson (FTC), laquelle surveille – avec le PCLOB – le respect des données personnelles transférées d’Europe par les entreprises américaines.

En clair. Donald Trump a congédié Rebecca Kelly Slaughter (1) et Alvaro Bedoya (2), dont les mandats de commissaire à l’agence fédérale américaine – en charge notamment de la protection des données personnelles – se sont terminés le 18 mars dernier. Ces démissions forcées à caractère politique – les deux sont affiliés au Parti démocrate américain – ont été décidées par le locataire de la Maison-Blanche deux mois après que celui-ci ait limogé Sharon Bradford Franklin – elle aussi démocrate – de la présidence du Privacy and Civil Liberties Oversight Board (PCLOB), avec deux de ses membres démocrates, Edward Felten et Travis LeBlanc (3). Cette autre agence gouvernementale, censée elle aussi être indépendante, est chargée de veiller entre autres au respect de la vie privée.
Le point commun de ces limogeages prononcés par le 47e président des Etats-Unis est qu’ils ont un impact direct sur le Data Privacy Framework (DPF), cet accord transatlantique établissant le cadre réglementaire du transfert des données personnelles des Européens vers les Etats-Unis – notamment vers les Gafam et les géants du cloud américain que sont Amazon Web Services (AWS), Google Cloud et Microsoft Azure). Car la FTC et le PCLOB étaient (suite)